制限されたネットワークで Offision デバイスを使う
Offision は受信方向のファイアウォール規則を必要としません。パネル、キオスク、プレイヤー、各アプリはいずれも自分から 443 番ポートで外向きに接続するため、フィルタリングプロキシがあれば十分です。ただしデバイスが使う 3 つのホストをすべて許可してください。
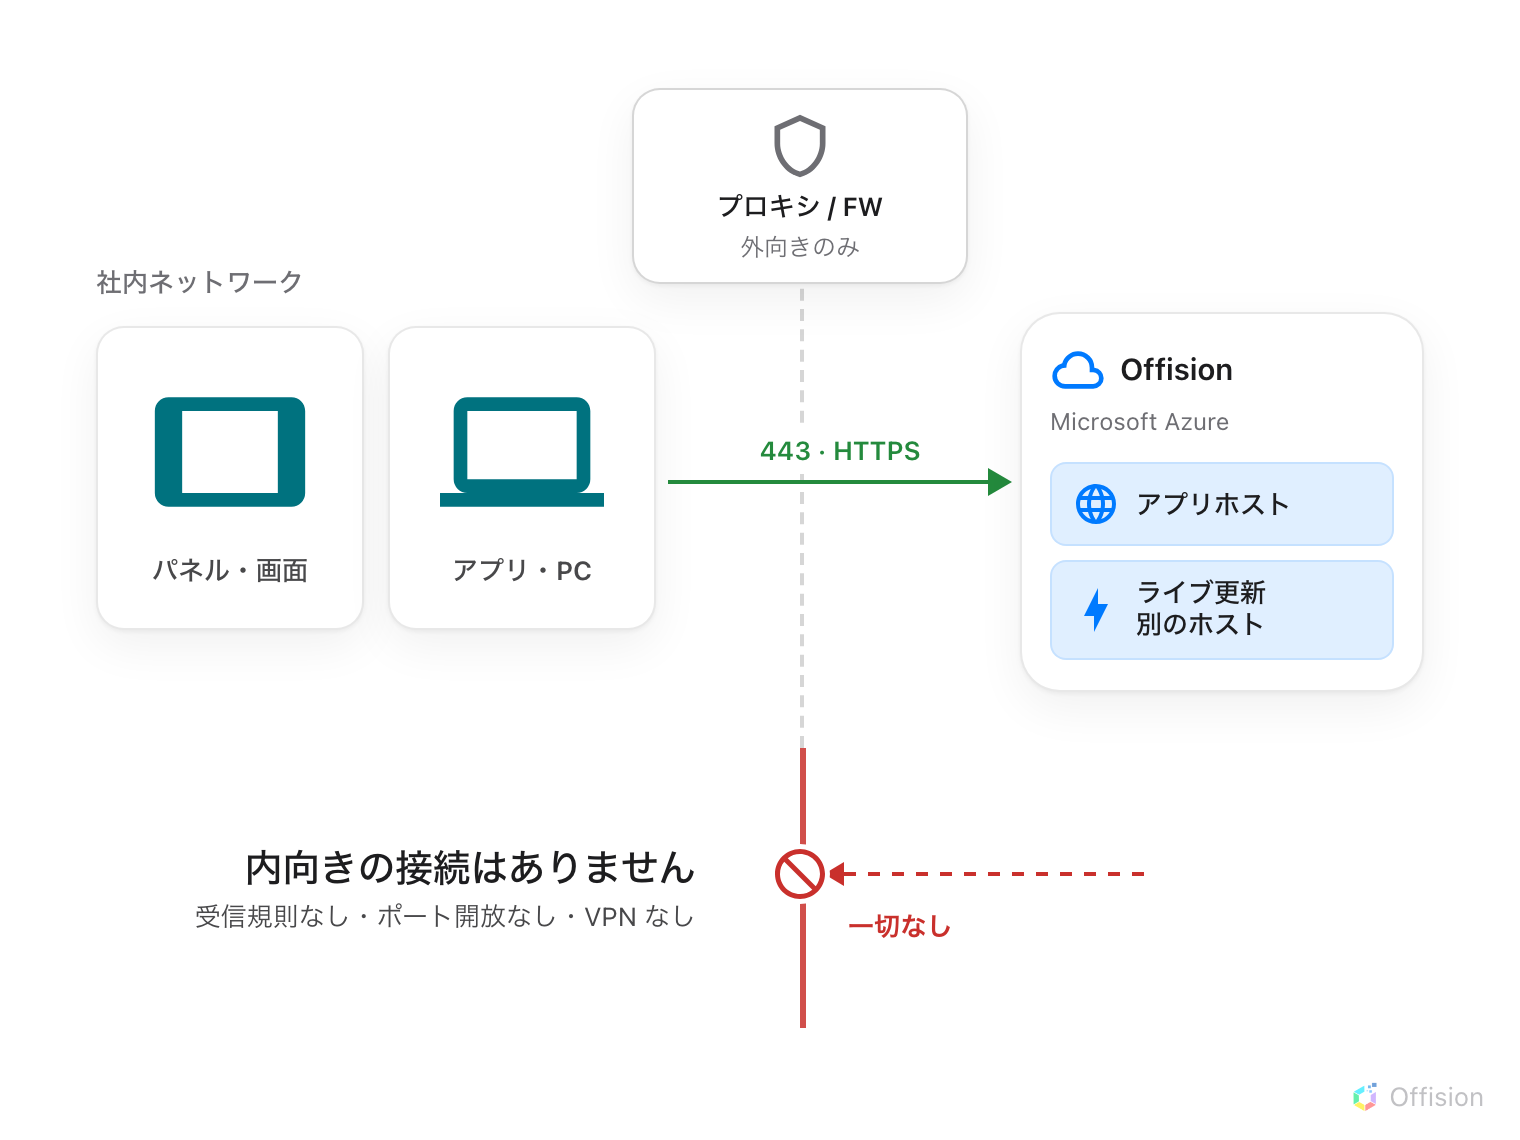
どのデバイスも自分から接続を開きます。内向きの接続は一切ないため、受信方向の規則を書く必要はありません。
Offision がお客様のネットワークに接続することはありません。 ルームパネル、受付キオスク、サイネージ画面、デスクトップアプリ、スマートフォン — すべてのデバイスが自分から接続を開き、それを維持します。ドアの解錠や画面の切り替えといった Offision からの指示も、デバイスが既に開いている接続を通って戻ってきます。
そのため、受信方向のファイアウォール規則も、ポート開放も、VPN も不要です。受信ポートをすべて閉じたネットワークでも Offision は動作します。
フィルタリングプロキシ経由で使う
デバイスはブラウザーと同じ、TCP 443 番ポートの通常の外向き HTTPS 通信を使います。 Offision が接続するすべてのアドレスに記載されたホストを許可したプロキシがあれば十分です。検査から除外する必要も、デバイスにグローバルアドレスを割り当てる必要もありません。
出口は 1 か所で足りります
Offision のデバイスはすべて同じホストの一覧を使います。デバイスの種類ごとの例外はないため、管理された出口が 1 か所あれば全体をまかなえます — パネル、キオスク、スクリーン、センサー、コントロールプロセッサー、そして利用者が使うアプリまで。この一覧以外にインターネットへの一般的なアクセスは必要ありません。
外部への経路が 1 本しかない、分離されたネットワークやクローズドなネットワークでも同じです。その経路を許可リストのホストに向ければ、 1 つの規則ですべてのデバイスがまかなえます。
センサーだけは例外で、しかも有利な方向の例外です。多くのセンサーは外向きの経路をまったく必要としません。どのセンサーに経路が必要かを参照してください。
ホストは 1 つではなく 3 つ
ここが見落とされやすい点です。デバイスの通信先は 1 つではなく、許可リストが不完全でも、その場ではエラーになりません。数時間後に静かに問題が表面化します。
ペアリング用ホスト。 出荷直後のパネルやキオスクは、自分がどのデータセンターに属するかをまだ知りません。そのため最初に共通の登録サービスへ接続し、6 桁のペアリングコードを受け取ります。ここに到達できないデバイスは、管理コンソールに表示されないコードを出すか、コード自体を表示しません。
アプリホスト。 ペアリングが済むとデバイスは自分のリージョンへ案内され、設定・予約・画面の内容をすべてそこから読み込みます。
ライブ更新ホスト。 リアルタイム更新は、アプリホストとは別のアドレスを通ります。これが最も見落とされやすく、しかも見落としても不具合に見えません。パネルは起動し、サインインし、画面を描画します。そのあと、ただ何も変わらなくなります。アプリで作成した予約が壁のパネルに出ない、在室センサーがパネルを赤にしない、解錠ボタンを押しても何も起きない。デバイスから見れば何も失敗していないため、エラーメッセージも出ません。
リージョンによって 2 つが変わります
アプリホストとライブ更新ホストは、データセンターごとに異なる名前です。アカウントはいずれか 1 つのリージョンにあります。どちらかはデータの保存場所で確認し、許可リストの該当する列を使ってください。
ペアリング用ホストは共通のため、どのリージョンでも同じです。
この記事の対象外
建物内のネットワーク。 コントロールプロセッサーがルーム内のサブネット上の AV 機器 — マトリックススイッチャー、テレビ、マイク — に接続する通信はネットワークの外へ出ないため、許可リストには含まれません。これらがプロセッサーと別の VLAN にある場合は、社内のルーティングの問題です。
サインインできる人の制限。 許可リストはデバイスが到達できる先を決めるもので、到達した先で誰が Offision を使えるかは決めません。サインインの制限は管理コンソールで設定します。サインインのセキュリティの仕組みを参照してください。