監査証跡 — すべてのサインイン、権限変更、設定編集と、そのエクスポート
コンプライアンス審査の証拠として監査ログと権限変更をエクスポートし、この証跡に何が残るかを読み解きます — 「ダウンロード」と、50,000行の上限、96のカテゴリーにわたる63のアクションを絞り込む「アクション」と「カテゴリー」、変更ごとの項目単位の変更前と変更後、サインインと権限のアクション名、そして固定の 180日間。この証跡自体が API では取得できず SIEM にも連携できない理由も — 予約や利用のデータは取得できます。
監査証跡は、管理者が管理コンソールで何をしたかの記録です。すべてのサインイン、すべての ロールと権限の変更、そしてすべてのモジュールにわたる 設定の編集。起きたこと1件につき1行、新しい順に、実行した人、時刻、どこからか、そして変更であれば変更前と変更後の値が並びます。
開く前に2つの条件があります。アカウントに設定を管理する権限が必要で、かつブランチに限定されていないこと。監査証跡 は、権限が組織の一部に限られた管理者には表示されないため、キャンパス管理者はそもそもこの項目を見つけられません。
監査証跡を開く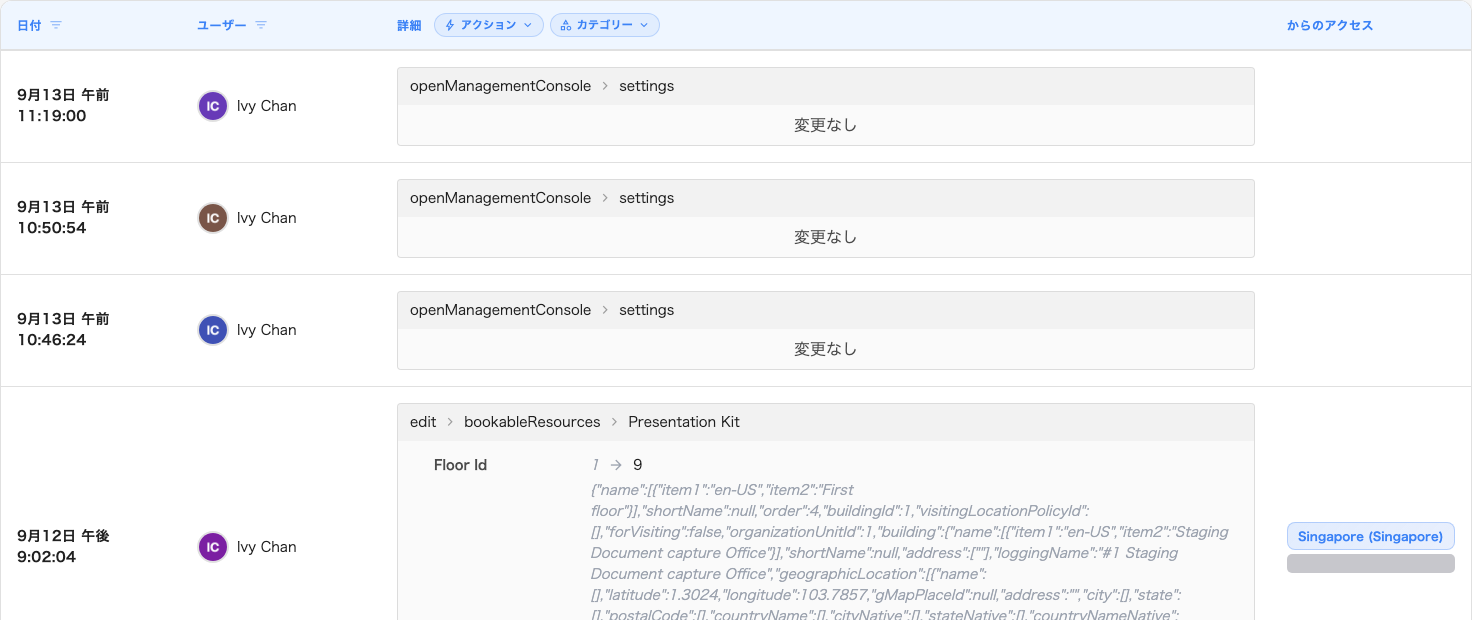
日付、ユーザー、詳細、からのアクセス — 起きたこと1件につき1行、新しい順。
エクスポートする
リストの右上のアクションメニューには 再読込 と ダウンロード があります。ダウンロード は期間とファイルタイプ — csv、xls、xlsx — を尋ねるダイアログを開き、サーバー側でファイルを作ります。
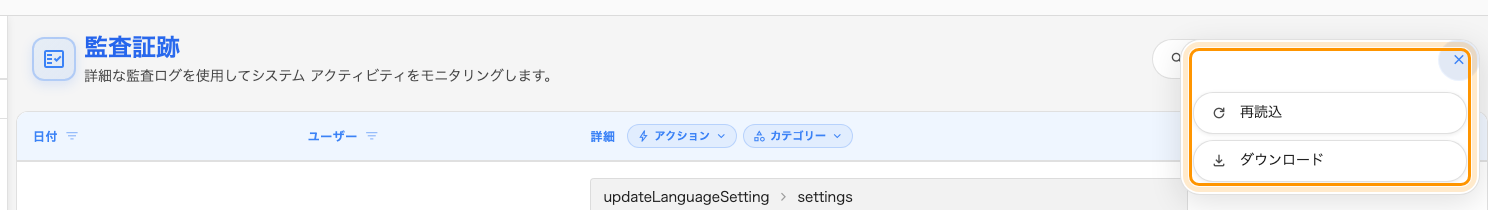
検索ボックスの隣にあるアクションメニュー。
使い方を決める上限が1つあります。
- 50,000行。 それを超えるとエクスポートは拒否され、エクスポートするデータが多すぎます。期間や絞り込み条件を狭めてからもう一度お試しください。 と表示されます。期間そのものに上限はありません。この行数に収まるかぎり、保持期間いっぱいをまとめて指定してもかまいません。先に絞り込むことが、収める一番の方法です。
ダウンロードの前に絞り込みます。 リストに掛かっている絞り込み — 人、アクション、カテゴリー、検索文字列 — はそのままファイルに入ります。今四半期に誰が管理者権限を付与されたかを尋ねる監査人が求めているのは権限の2つのアクションだけであって、コンソール全体の活動ではありません。
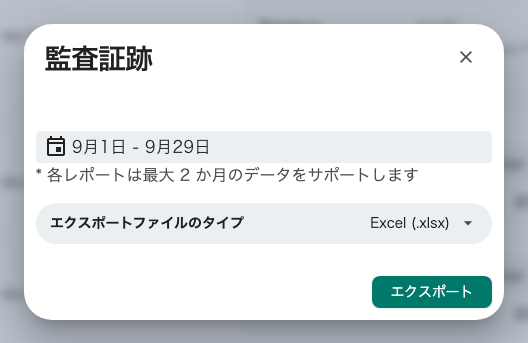
ダウンロードのダイアログ — 期間と、ファイルタイプ。
ファイルには8つの列があります — 日付、ユーザー、アクション、カテゴリー、詳細、変更前、変更後、からのアクセス。アクションとカテゴリーは、フィルターのチップに表示される翻訳されたラベルではなく内部名(GrantStaffPermission、
UserSecurityProfile)で書き出されます。画面上でも詳細のセルは同じ名前で呼んでいます。こうしておけば、どの言語で作られたファイルでも値が同じ意味を持ちます。
1行に入っているもの
| 列 | 入っているもの |
|---|---|
| 日付 | いつ起きたか。秒単位で、あなた自身のタイムゾーンで |
| ユーザー | 誰がしたか。Offision 自身が動いたとき — 定期的なパージ、自動クリーンアップ — は空欄(-) |
| 詳細 | 何をしたか。アクション、カテゴリー、対象の名前、そして変更そのもの |
| からのアクセス | アドレスが指す都市と国、その下に IP。ホバーで完全な位置 |
変更を、項目ごとに
詳細のセルはこのページの本体で、展開ボタンの裏に隠れていません — すべての行が表示します。変更は動いたプロパティを1つずつ、前の値、矢印、新しい値の順に並べ、リストに項目が増減した場合は Added: と Removed のラベルが付きます。
プロパティが単純な値ではなく入れ子のオブジェクトを持つ場合 — たとえばリソースのフロアが、その建物を抱えているとき — は、そのオブジェクト全体が矢印の横に生の JSON として表示されます。これは保存されたときのままの記録であって、表示の不具合ではありません。
変更に付いた2つの小さなアイコンは、その変更をコピーするか、JSON ファイルとしてダウンロードします。これが記録の最も深い形 — 列が要約している先の、完全な変更前と変更後のオブジェクト — であり、1件の変更だけを単独で証拠にするときに添えるべきものです。
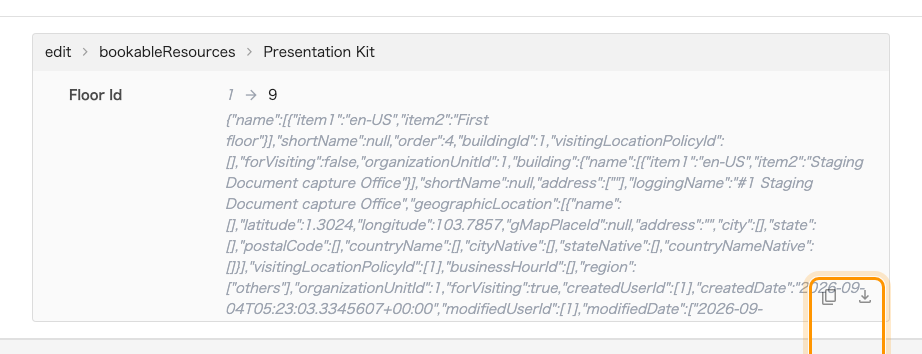
変更をプロパティごとに、隣にコピーとダウンロード。
エクスポートの前に絞り込む
- 日付 — 列ヘッダーで範囲を指定します。
- ユーザー — 列ヘッダーで1人、または複数人。
- アクション と カテゴリー — 詳細列の上にある2つのチップ。96のカテゴリーにわたる63のアクションがあるので、スクロールするよりピッカー自身の検索に入力してください。
- 検索 — ヘッダーの虫眼鏡。詳細 と 変更前・変更後の値の両方に一致するため、人の名前で検索すると、その人のアカウントに誰か別の人が加えた変更の中からも見つかります。

詳細列の上にあるアクションのフィルター。
サインイン、パスワード、二要素認証
ログイン、ログイン失敗、ログアウト、全てログアウト、セッションを強制ログアウト、二要素認証成功、二要素認証失敗、二要素認証を有効化、二要素認証を無効化、認証アプリを有効化、認証アプリを無効化、パスワード変更、ユーザーパスワードのリセット、メールでパスワードリセット、そして 管理コンソールを開く。
見落とされやすいのは 管理コンソールを開く です。Offision へのサインインと管理コンソールを開くことは別のイベントなので、「実際にコンソールに入ったのは誰か」 に答えるのはこのアクションです。製品を使った人とは別の話になります。
ロールと権限の変更
スタッフ権限の付与 と スタッフ権限の取り消し は名前のとおりで、その隣にユーザーを有効化、ユーザーを無効化、ユーザーセキュリティプロファイルの編集 が並びます。アクセスの可否を持つカテゴリーでの 追加、編集、削除、復元 も記録されます。ユーザー、ユーザーグループ、ユーザーセキュリティプロファイル、組織単位、外部認証設定、OAuthアプリケーション、アイデンティティサーバークライアント、キーボルト です。
変更前と変更後がいちばん効くのがここです。権限の変更は古い集合と新しい集合の両方を記録するため、その行は「誰かが編集された」ではなく、どの権利が加わり、どの権利が外されたかを語ります。
180日間保持されます
監査証跡の行は、書き込まれてから180日後に削除されます。この期間は固定で、どこの設定でも動かせず、消えた行を戻す手立てはありません。
逆らうのではなく、前提として計画してください。1年分の振り返りは後からコンソールで組み立てられないので、証跡は計画的にダウンロードします — 四半期ごとであれば、 180日の保持期間にも行数の上限にも余裕をもって収まります。ほかの記録にはそれぞれ別の期間があります。あなたのデータ:保持、エクスポート、削除、バックアップをご覧ください。
監査証跡がしないこと
- 記録するのは変更で、閲覧ではありません。 誰かがページやレポートを見たことはここには現れません。
- アクセスカードは入っていません。 カードの発行や削除は行を残しません — アクセスカードの仕組みをご覧ください。
- モジュールごとに独自のログがあります。 予約、来訪、アクセス制御、イベント、勤怠、サービス、チケット、荷物、カウンター、経費精算は、それぞれ独自のログページを持ち、独自のエクスポートと独自の保持期間があります。それらは予約に何が起きたかをたどるとイベントで誰が何を変えたかを見るから始めてください。
- ここから警告は出ません。 Offision は異常なサインインに印を付けたり、失敗の連続を知らせたり、誰かにメールしたりしません。証跡の確認は、自分で予定に組み込むものです。
- API もライブ連携もありません。 監査証跡はコンソールで読み、ファイルとしてダウンロードできます。REST API には載っておらず、購読できるログストリームもないため、SIEM に向ける先がありません。サポートされる方法は計画的なエクスポートです — 自社システムをつなぐ: API、認証、自動化をご覧ください。これは監査証跡に限った話です。予約、利用、在室のデータは API で取得でき、レポート用の呼び出しにまとめてあります。
Offision 自身の情報セキュリティマネジメントシステムは ISO/IEC 27001 の認証を取得しており、Offision は社内でも Offision を使っています — つまりこの証跡は、お客様のためだけでなく、私たち自身の証拠としても読んでいるものです。