データは通信時と保存時にどう守られるか
セキュリティチェックシートが尋ねることへの回答。通信は HTTPS のみで HSTS 付き、会社ごとに専用のデータベース、パスワードは一方向ハッシュ、保存された資格情報は暗号化。認証は Offision 自身の ISO/IEC 27001:2022 と、基盤となる Azure の ISO 27001・ISO 27018・SOC 1/2/3。
セキュリティ審査で問われるのは 3 点です。通信は暗号化されているか、保存されたデータは暗号化されているか、そして第三者の監査を受けているか。このページはその 3 点に答えます。
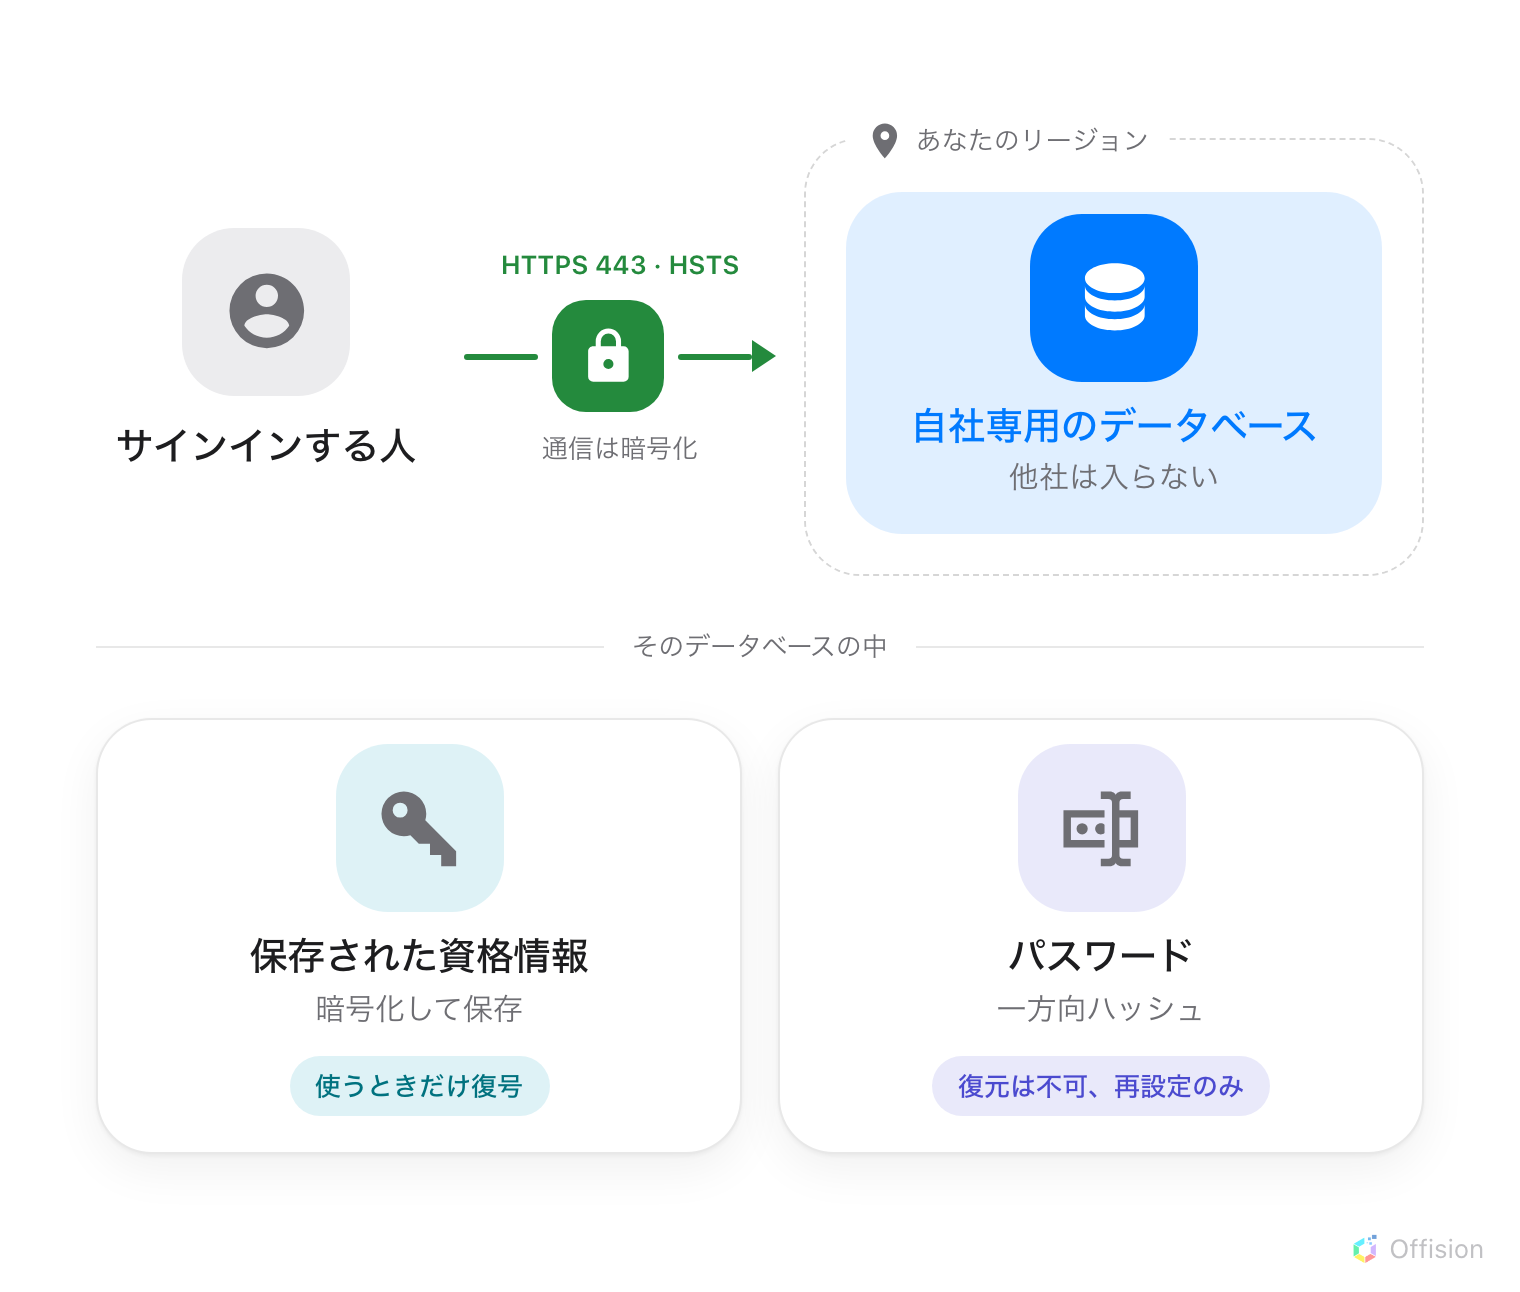
暗号化された 1 本の通信が、1 つのリージョンの中の 1 つのデータベースへ。そこに保管される 2 つの秘密のうち、パスワードだけは取り出せません。
通信の暗号化
Offision のアドレスはすべて HTTPS のポート 443 で提供され、しかも通信は外向きのみです。ファイアウォールで開ける受信側の規則はありません。アドレスの一覧は Offision が接続するすべてのアドレスにあります。
一度 Offision に到達したブラウザーには、以後その経路以外で来ないよう伝えます。 HSTS を有効期間 1 年、すべてのサブドメインを対象として送出するため、ブラウザーは要求を出す前に自分の判断で非暗号化接続を拒否します。セッション Cookie には Secure 属性が付き、平文の接続では送信されません。HttpOnly 属性も付くため、ページのスクリプトから読み取ることはできません。
証明書は記憶ではなく監視で管理しています。自動ジョブが公開中のすべての Offision アドレスを毎週確認し、有効期限のかなり前に警告を出します。
保存時の暗号化
会社ごとに専用のデータベースがあります。 他社の記録が同じデータベースに入ることはなく、ある会社から別の会社へ届くクエリ・レポート・エクスポートは存在しません。
そのデータベースの中で、2 つのものがさらに保護されます。保護のしかたは同じではありません。
パスワードは保存されません。 保存されるのはソルト付きの一方向ハッシュ (PBKDF2 と HMAC-SHA256)です。Offision を含め誰もパスワードに戻すことはできず、だからこそ忘れたパスワードは再設定するしかなく、送り返されることはありません。 Microsoft 365、Google、LDAP、Active Directory でサインインする場合は、そもそも Offision 側にパスワードがありません (サインインのセキュリティの仕組み)。
Offision が繰り返し使う必要のある資格情報は暗号化して保存され、使う瞬間にだけ復号されます。メールサーバーのパスワード、連携先のクライアントシークレット、機器のパスワード、アップロードした証明書などです。来訪者バッジの写真も同じ扱いです。
バックアップもデータと同じリージョン内に保管されます (データはどこに保管されるか)。
第三者認証と監査
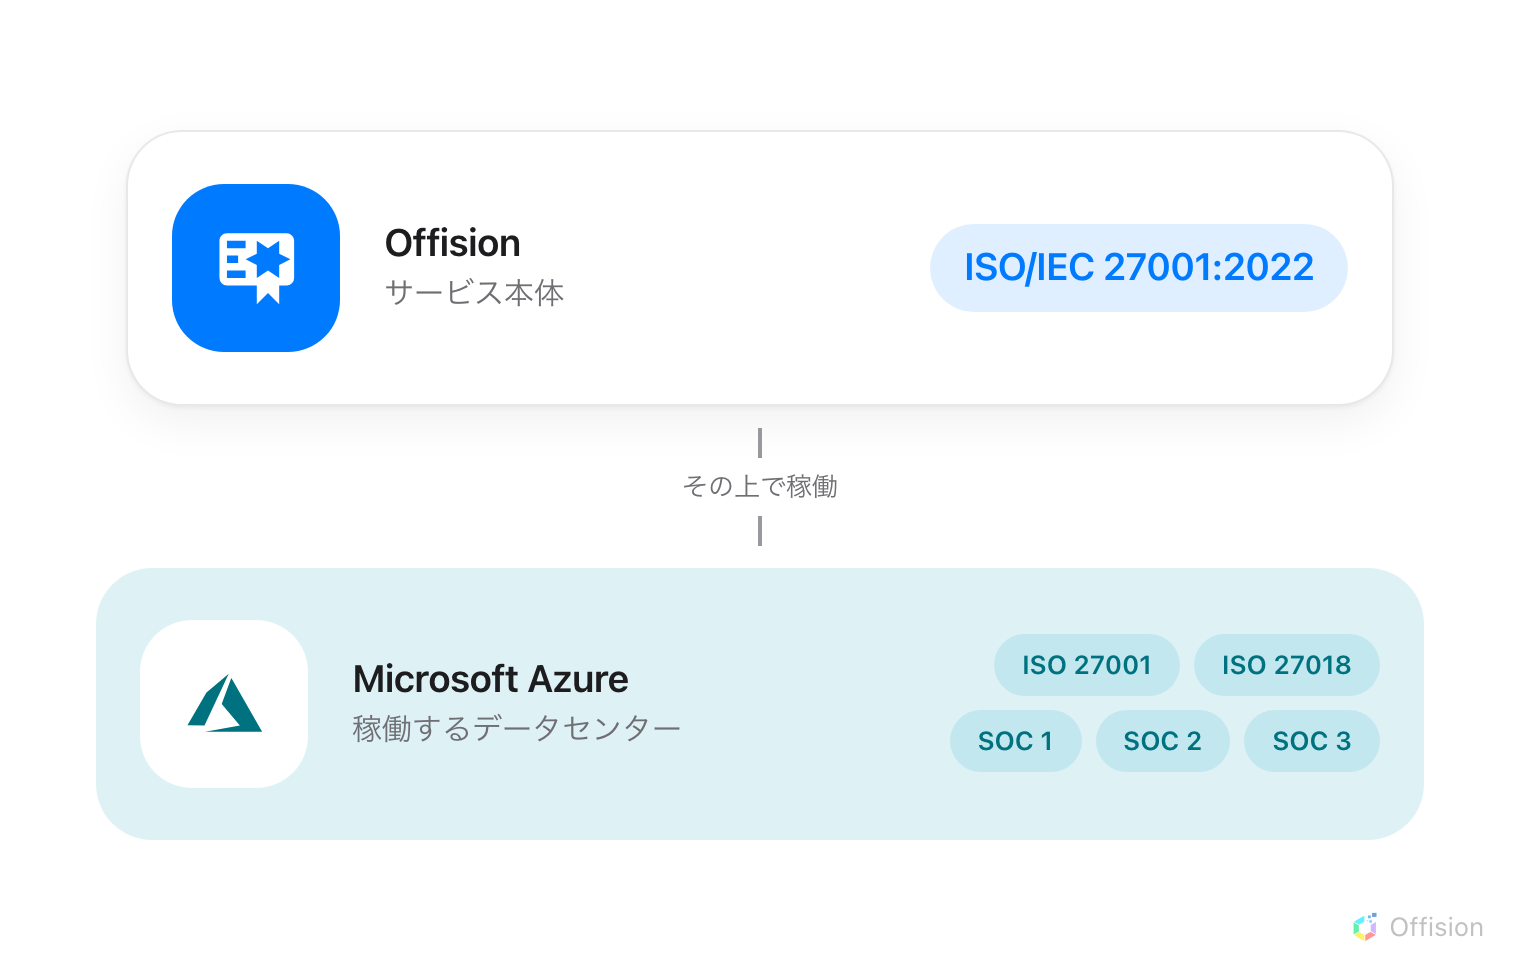
2 つの認証は 2 つの層のもの——Offision 自身と、Offision が稼働する基盤。審査票にはたいてい両方の欄があります。
Offision は情報セキュリティマネジメントシステムについて ISO/IEC 27001:2022 を取得し、独立した監査を受けています。証明書は offision.com/security に PDF として公開されており、審査票に添付するのはこの文書です。
Offision をホストする Microsoft Azure は、稼働するデータセンターについて ISO 27001、ISO 27018、SOC 1・2・3 を取得しています。これらは Offision 自身の運用ではなく基盤側を対象とするため、審査票には両方を記載します。
誰が何を変更したかが問われている場合、答えは監査証跡であり、エクスポートできます (監査証跡に記録されること)。
このページが扱わないこと
Offision 自身の SOC 2 報告書はありません。 上記の SOC 報告書は基盤である Azure のものです。Offision 自身が取得しているのは ISO/IEC 27001:2022 です。
顧客管理鍵はありません。 鍵は Offision が管理します。お客様が鍵を持ち込む、保持する、ローテーションするといった方法はなく、BYOK にも対応していません。
オンプレミスやセルフホストの導入には対応していません。 そのため、ここに書いた仕組みを自社ネットワーク内へ移すことはできません (データはどこに保管されるか)。
このページより先の内容、および証明書そのものは offision.com/security をご覧ください。