你的資料在傳輸與儲存時如何受保護
資安問卷要的答案:連線只走 HTTPS 並啟用 HSTS,每家公司各有專屬資料庫,密碼以單向雜湊保存、已儲存的憑證加密存放,認證方面 Offision 本身取得 ISO/IEC 27001:2022,底層的 Azure 平台則有 ISO 27001、ISO 27018 與 SOC 1、2、3。
資安審查通常問三件事:連線有沒有加密、儲存的資料有沒有加密、有沒有第三方稽核。這一頁把三件事都回答。
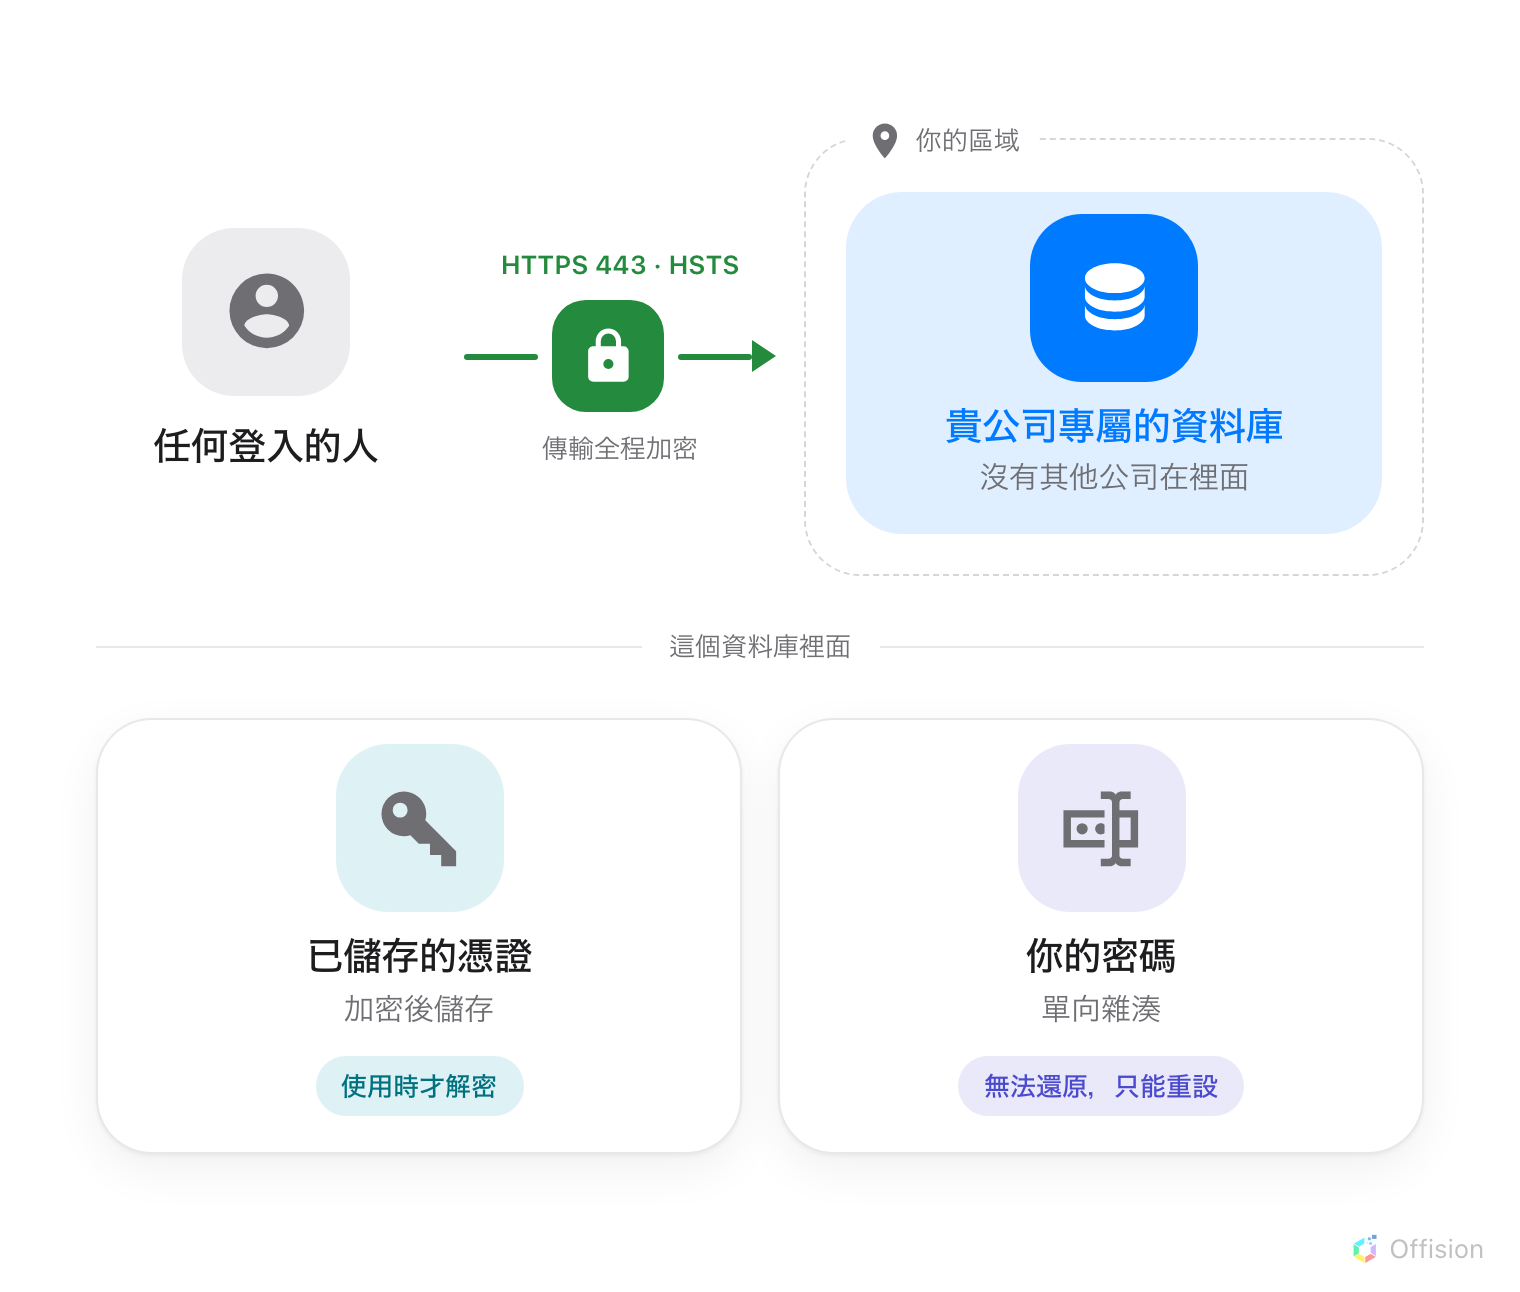
一條加密連線,通往一個區域裡的一個資料庫——而保存在那裡的兩種秘密中,密碼是唯一取不回來的。
傳輸加密
Offision 的每一個網址都以 HTTPS 連接埠 443 提供,而且只有對外連線,沒有任何需要在防火牆上開放的對內規則。網址清單見 Offision 會連線的所有位址。
瀏覽器只要連過 Offision 一次,就會被告知不要再用別的方式回來。服務會送出效期一年、涵蓋所有子網域的 HSTS,瀏覽器因此會在送出請求之前自行拒絕未加密的連線。工作階段 Cookie 標記為 Secure,不會在未加密的連線上送出;同時標記 HttpOnly,網頁上的指令碼讀不到它。
憑證靠監控而不是靠記得:自動排程每週檢查每一個對外的 Offision 位址,在到期前很早就發出警示。
儲存加密
每家公司都有自己的資料庫。 其他客戶的記錄不會在裡面,因此沒有任何查詢、報表或匯出能從一家公司跨到另一家公司。
那個資料庫裡有兩樣東西會再受一層保護,而且兩層並不相同。
密碼不會被保存。 保存的是加了鹽的單向雜湊(PBKDF2 搭配 HMAC-SHA256)。任何人都無法把它還原成密碼,包括 Offision 在內,所以忘記的密碼只能重設,不會寄回給你。以 Microsoft 365、Google、LDAP 或 Active Directory 登入的人,在 Offision 這一側根本沒有密碼——見登入安全的運作方式。
Offision 之後還要再用的憑證則加密存放,只在使用的那一刻解密:你的郵件伺服器密碼、整合的用戶端密鑰、裝置密碼、你上傳的憑證。訪客證件照片也以同樣方式保存。
備份留在與資料相同的區域內,見你的資料存放在哪裡。
誰做過稽核
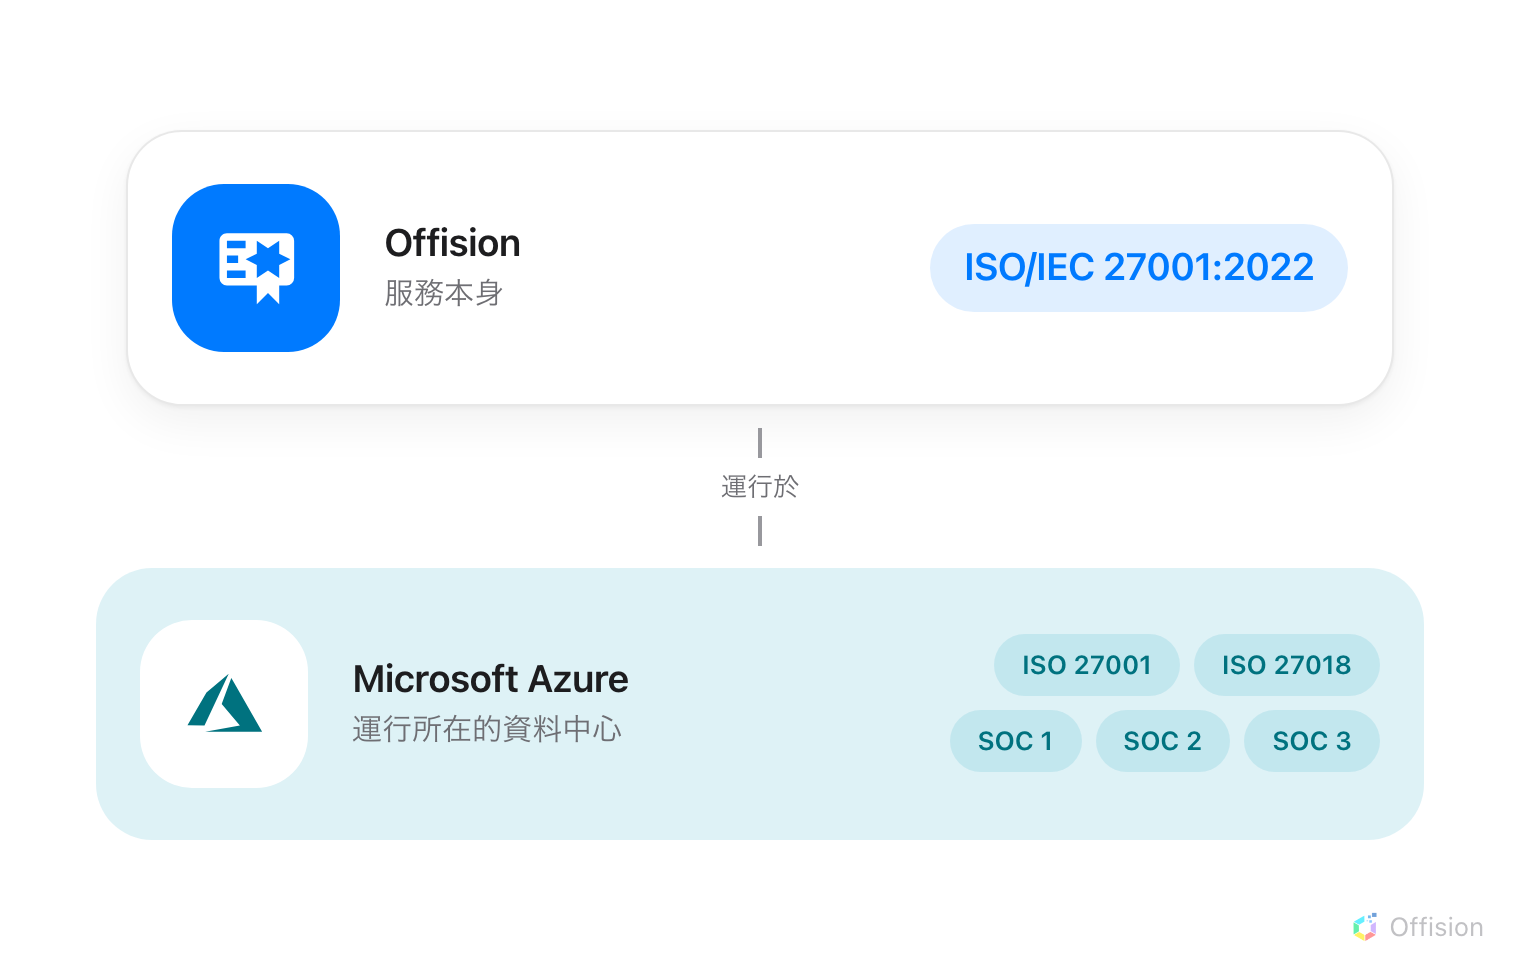
兩項認證分屬兩個層級——Offision 本身,以及它運行所在的平台。稽核表通常兩欄都要填。
Offision 就其資訊安全管理系統取得 ISO/IEC 27001:2022,並通過獨立稽核。證書以 PDF 形式發布在 offision.com/security,要附在廠商評估表上的就是這份文件。
承載 Offision 的 Microsoft Azure,就 Offision 運行所在的資料中心取得 ISO 27001、ISO 27018 與 SOC 1、2、3。這些涵蓋的是底層平台而不是 Offision 自身的作業方式,所以評估表上兩者都要寫。
如果問題是誰改了什麼,答案是審計追蹤,而且可以匯出:審計追蹤記錄了什麼。
這一頁不涵蓋什麼
Offision 本身沒有 SOC 2 報告。 上面提到的 SOC 報告屬於底層平台 Azure。Offision 自己取得的是 ISO/IEC 27001:2022。
沒有客戶自管金鑰。 金鑰由 Offision 管理,你無法自備、自持或自行輪換金鑰,也沒有 BYOK 選項。
沒有地端或自行架設的部署方式,因此這裡寫的機制都無法搬進你自己的網路 ——見你的資料存放在哪裡。
這一頁以外的內容,以及證書本身,請見 offision.com/security。