
合规信任
合规信任
自信合规
对敏感数据而言,合规不可协商。我们持续提升认证并设计可扩展的合规模块。
ISO 27001 ISMS 计划,带有独立审计。
ISO/IEC 27001认证. 我们的资讯安全管理系统符合资讯安全、网路安全和隐私保护的最高国际标准。 了解更多关于ISO/IEC 27001的信息
验证
- 密码验证,带有可配置的密码政策。
- 通过 SAML 2.0 的单一登录(例如 ADFS)。
- 与 Microsoft 365 的 OpenID Connect。
多租户隔离
- 每个客户专用数据库,以实现完整数据分离。
- 设计上防止跨租户访问。
- 每个租户独立扩展和性能调整。
安全开发
- 定期安全发布和跨环境的分阶段部署。
- 同行审查和严格质量框架。
- 自动和手动漏洞评估。
媒体与系统记录
- 上传的媒体和记录存储在可配置的存储后端。
- 存储选择和保留政策遵循客户安装设置。
安全设计
安全设计
数据加密
您的隐私是我们的承诺。我们绝不出售您的数据或在未获得明确许可的情况下联系用户。支持访问需您的同意或系统完整性需求。
采用行业标准加密,通过单向哈希保护密码。安全令牌验证与云原生架构提供最大灵活性与保护。
持续监控与主动维护防止漏洞。实时威胁检测确保快速响应。
 索取報告
数据存储
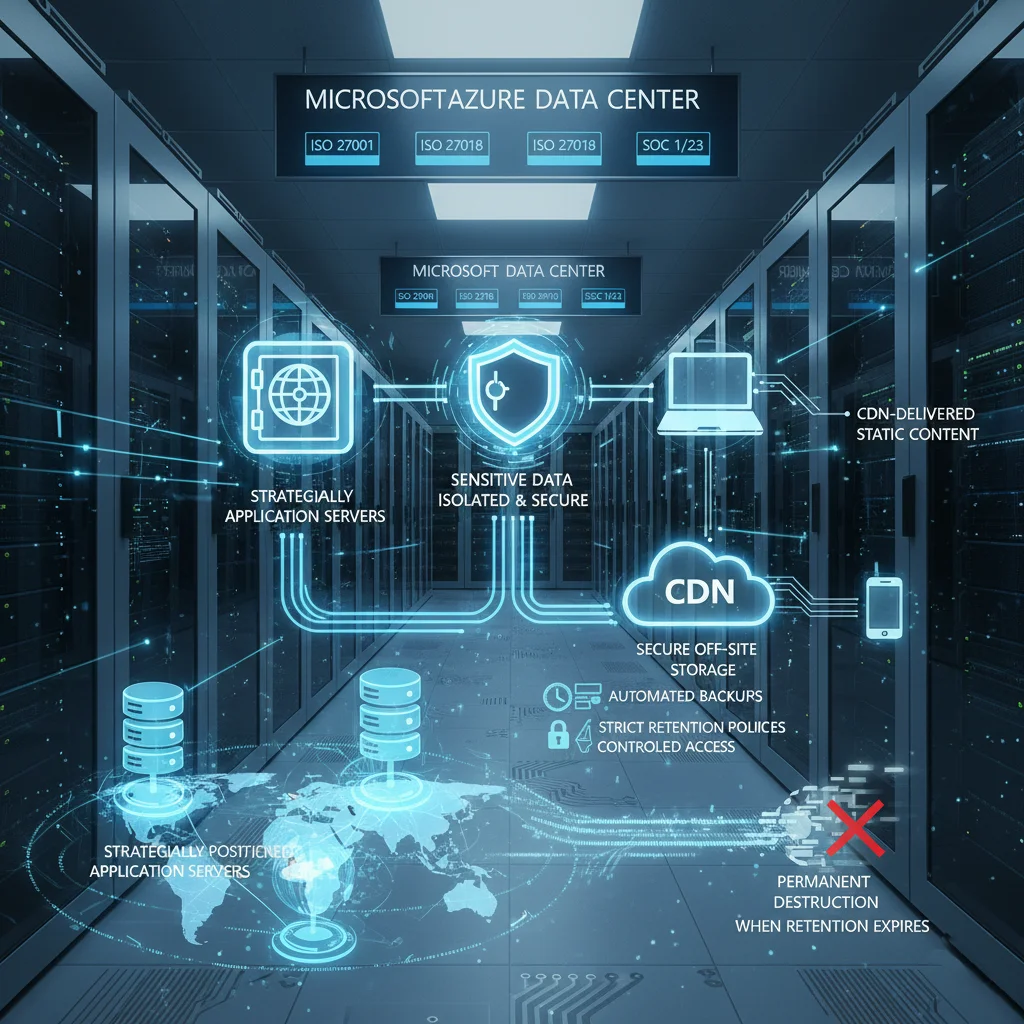
托管在 Microsoft Azure 数据中心(ISO 27001、ISO 27018、SOC 1/2/3)。
策略性部署的应用服务器实现全球访问。CDN传递的静态内容确保速度,同时敏感数据保持隔离与安全。
自动备份持续执行并安全存储于异地。严格的保留政策与访问控制协议确保数据完整性。保留期结束后,永久销毁。
可靠、随时可用的访问
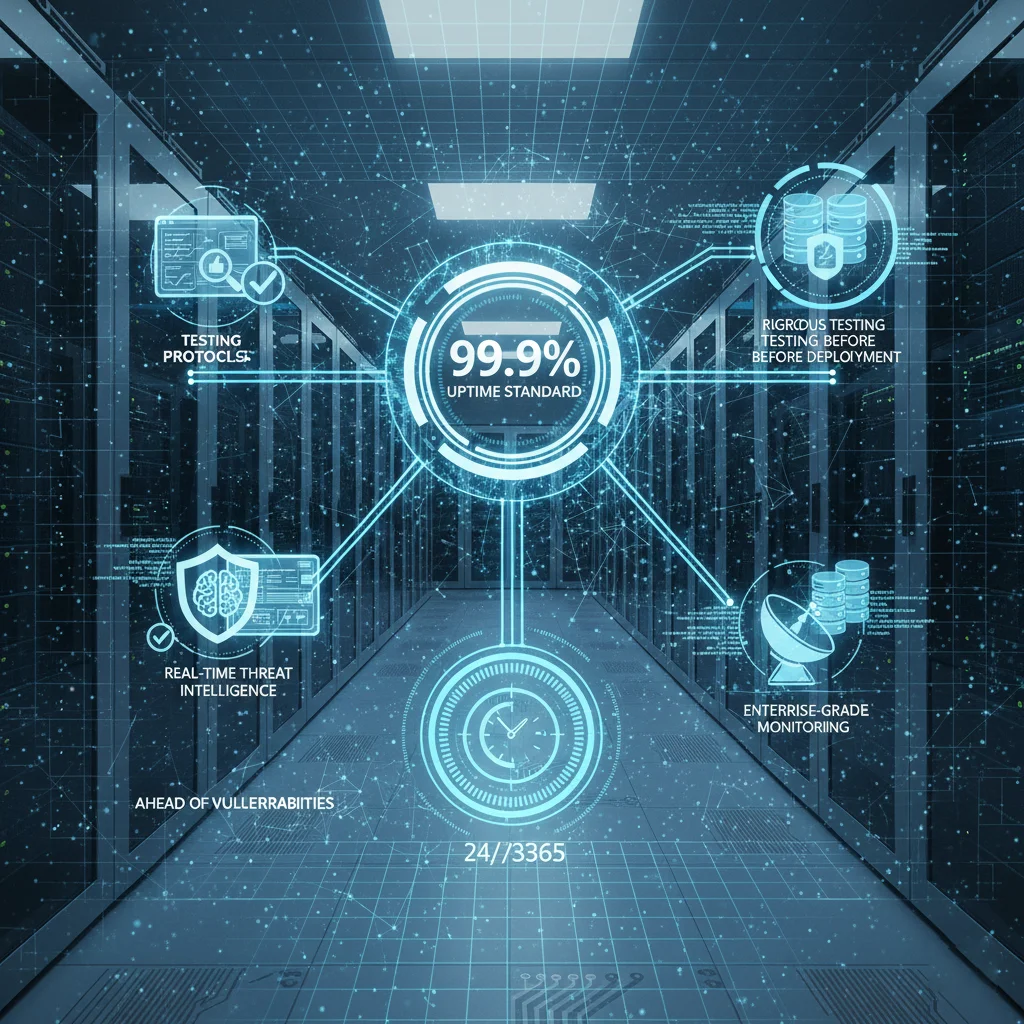
99.9%正常运行不仅是目标——这是我们的标准。企业级监控系统全年全天候跟踪性能。
严格测试协议在部署前验证每次更新。实时威胁情报让我们领先新兴漏洞。
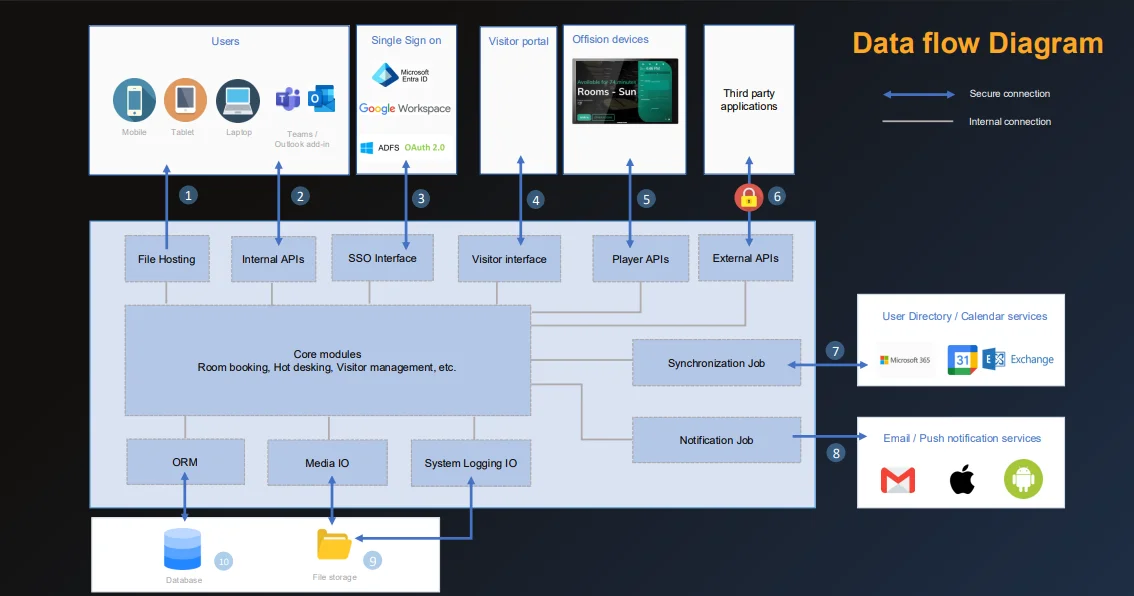
网络和应用程序架构
Offision 服务架构和控制的快速概述。
隐私与保护
隐私与保护
隐私政策
隐私零妥协。您的数据绝不出售或分享。账户访问仅基于许可——需明确同意或系统关键需求。
我们非常重视您的私人数据安全,并将其视为内部成功的标志性指标。您可以在我们的隐私政策中找到完整大纲。 隐私政策.
访问管理
预定义角色(例如管理员、员工、用户),具有最小权限访问。
细粒度权限控制,涵盖模块与数据访问。
通过角色分配简化供应。