Offision を社内ネットワークだけに限定できますか?
サインインする人については可能です。セキュリティプロファイルの IP制限が、管理コンソールとユーザーポータルを指定したアドレス以外に閉じます。自社のソフトウェアについても、API 認証情報の側で可能です。アカウント全体を一度に切り替えるスイッチはなく、「IP制限」と呼ばれる4つの設定はそれぞれ別のものを閉じます。
いちばん重要な2つについては、できます。人 はセキュリティプロファイルの IP制限で縛られ、これは管理コンソールとユーザーポータルをまとめて閉じます。自社のソフトウェア は API 認証情報の IP制限で縛られます。その両方を一度に行うアカウント全体のスイッチはなく、どちらもプロファイル単位・認証情報単位で、会社に対して一度きり、ではありません。
この言葉は Offision の中で4回、4つの別々の設定に使われていて、閉じる範囲は同じではありません。何を閉じたいのかで、必要なものが変わります。
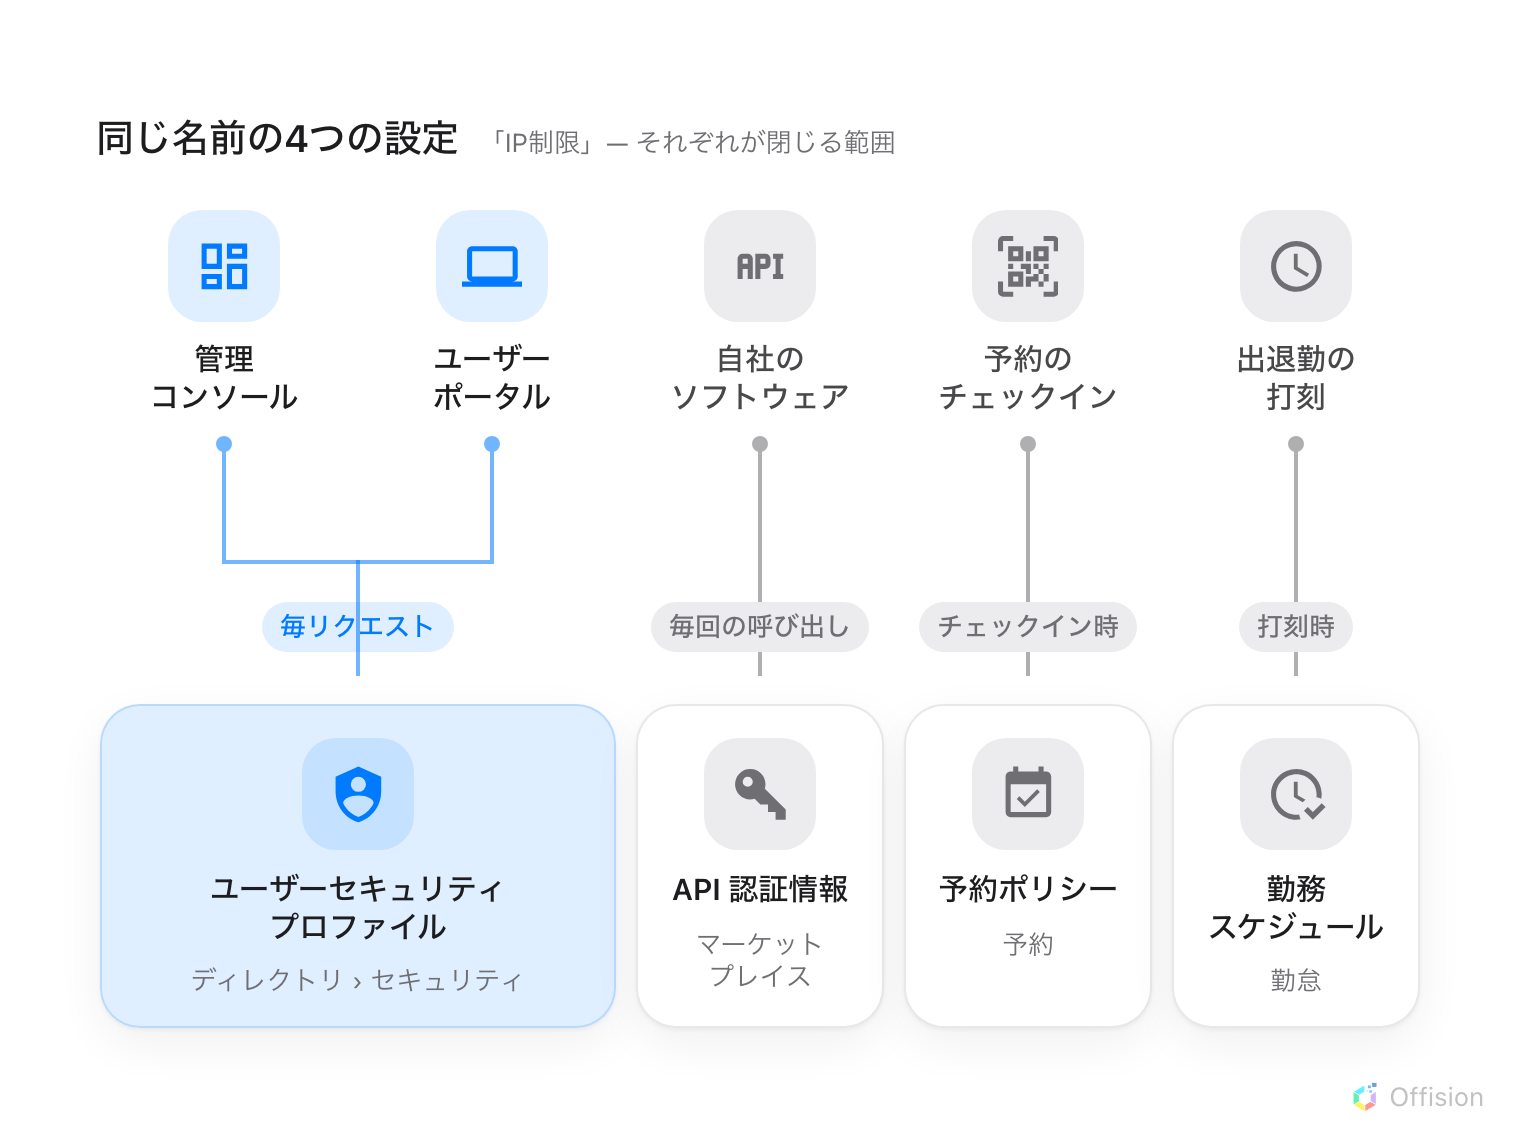
4つの設定が同じ名前を持つ。管理コンソールを閉じるのは、セキュリティプロファイルのものだけ。
サインインする人
セキュリティ の下の ユーザーセキュリティプロファイル に IP制限 があります。社員が接続してくるアドレス — 単一の 192.168.0.1、範囲の
192.168.0.1-100、カンマ区切りのリスト、192.168.0.0/24 — を入力すると、
Offision はサインイン後のすべてのリクエストをそれと照合します。管理コンソールとユーザーポータルの両方が対象です。
これが期待どおりに働くかどうかは、2つの点で決まります。
サインインそのものは成功します。 パスワードはプロファイルが読まれる前に確認されるため、範囲外の人も普段どおりサインインでき、そのあとに開く画面がすべて拒否されて空で返ります。パスワードの入力画面そのもので拒否したいのであれば、これはその機能ではありません。
会社単位ではなくプロファイル単位です。 本社に1つ、外を回る人にもう1つを割り当てれば、アドレスで縛られるのは前者だけです。それが狙いではありますが、設定し忘れたプロファイルが入口になるということでもあります。
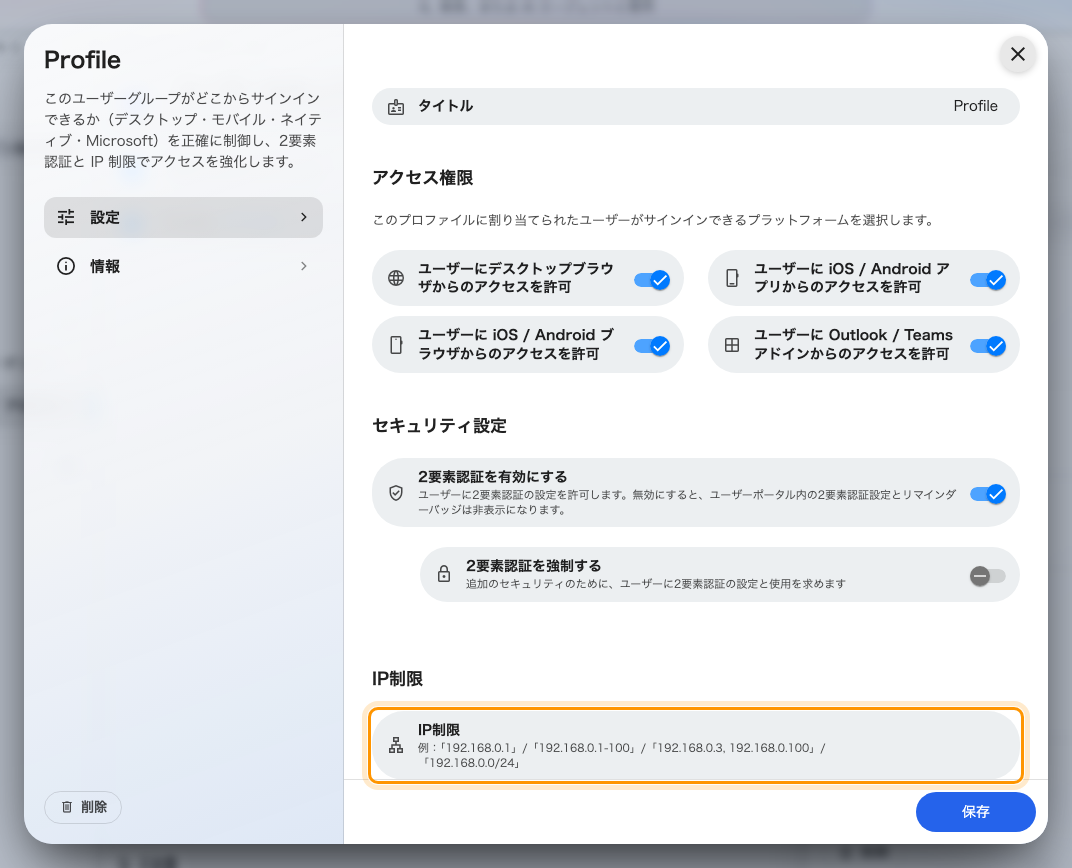
ユーザーセキュリティプロファイルの末尾にある IP制限。その上のスイッチは別の設定で、サーバーではなくアプリが確認します。
この画面の残りの部分と、パスワードポリシーとの関係はサインインのセキュリティの仕組みにあります。
自社のソフトウェア
API 認証情報 にも独自の IP制限 があり、自社のスクリプトやシステムが固定のアドレスから Offision を呼ぶ場合はこちらを使います。それ以外からの呼び出しは、何かに届く前に拒否されます。同じ認証情報には、ブラウザから呼べるウェブサイトのリストもあり、こちらは別の問題に対する別の防御です。どちらも同じフォームにあり、自社のシステムを接続するで説明しています。
取り違えやすい2つ
どちらも、誰がサインインできるかを制限するものではありません。片方を設定してもう片方を期待してしまわないよう、知っておく価値があります。
- 予約ポリシーの ユーザーポータルのチェックイン IP 制限 は、予約にチェックイン できる場所を決めます。ドアに貼ったステッカーが自宅から読み取れないのはこれが理由です。リソースをどこから予約できるかを決める。
- 勤務スケジュールの IP 制限 は、出退勤の打刻 ができる場所を決めます。 GPS・IP・セルフィーで打刻を検証する。
これでは決まらないこと
どのウェブサイトが Offision を埋め込めるかは、ネットワークではなくウェブ上のアドレスのリストです。 ユーザーアプリや訪問者アプリをフレームに入れてよいサイトを指定するもので、管理コンソールにはそもそも適用されません — 自社サイトの中で管理コンソールが開かないと Offision を埋め込めるウェブサイトを指定するを参照してください。
ネットワークから外へ出る側は別のリストです。 パネル、プレーヤー、モバイルアプリは 443 番で外向きに Offision へ接続するため、閉じたネットワークではそれらが使う名前を許可する必要があります: ネットワーク許可リスト。
すでに開いているセッションは、関係のないプロファイルに制限を足しても閉じません。セッションを終わらせるのはログインデバイス です。