可以把 Offision 限制在公司網路裡嗎?
對登入的人可以 — 安全性設定檔上的 IP限制會把管理頁面與用戶界面關到只剩你指定的位址;對貴公司自己的軟體也可以,設在 API 憑證上。沒有一個涵蓋全帳戶的總開關,而四個都叫「IP限制」的設定,關住的並不是同一件事。
最重要的那兩件事可以。人 受安全性設定檔上的 IP限制管轄,它會把管理頁面與用戶界面一起關起來。貴公司自己的軟體 受 API 憑證上的 IP限制管轄。沒有一個總開關可以同時做這兩件事,而且兩者都是逐設定檔、逐憑證設定的,不是替整間公司設一次就好。
這個詞在 Offision 裡用了四次,指的是四個不同的設定,涵蓋範圍並不相同。你想關住什麼,決定了你要的是哪一個。
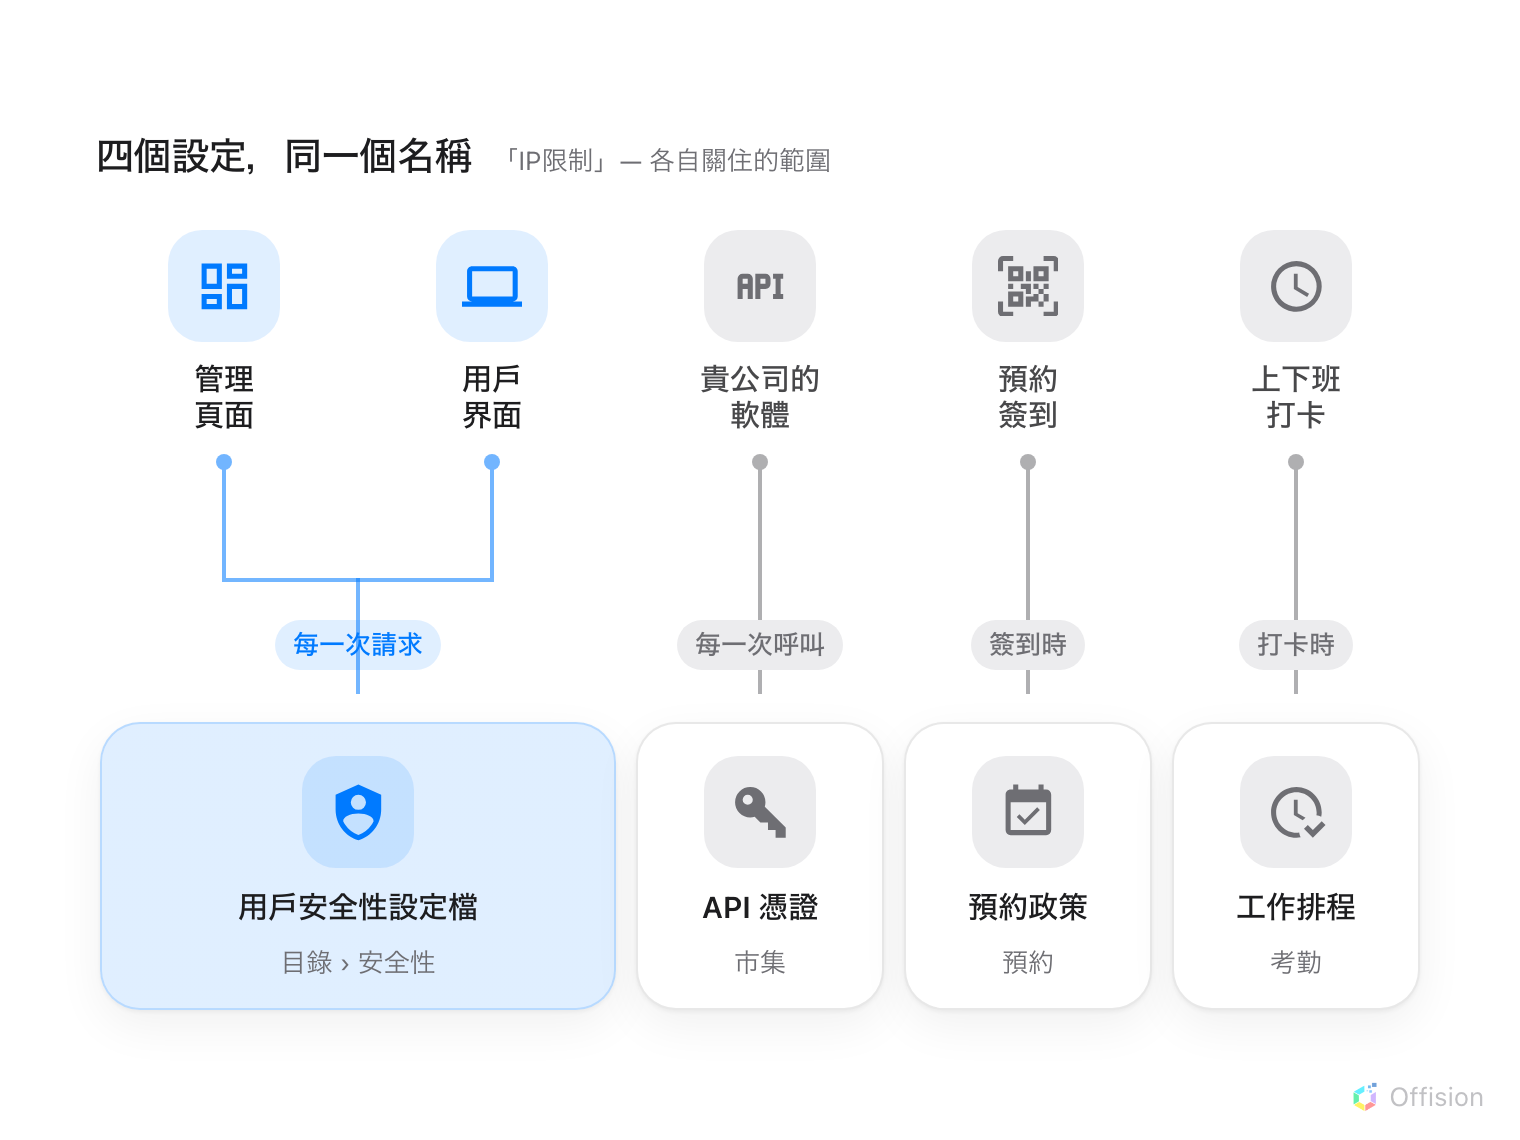
四個設定共用同一個名稱。會關住管理頁面的,只有安全性設定檔上的那一個。
登入的人
安全性 底下的 用戶安全性設定檔 帶有一個 IP限制。填入公司的人連進來的位址 — 單一的 192.168.0.1、範圍的 192.168.0.1-100、以逗號分隔的清單,或
192.168.0.0/24 — Offision 就會在他們登入之後,對每一次請求做比對。管理頁面與用戶界面同樣涵蓋在內。
它是不是你要的,由兩件事決定。
登入本身仍然會成功。 密碼是在讀取設定檔之前就驗完的,所以範圍以外的人照常登入,接著打開的每一個畫面都被擋下、空白一片。如果你要的是連密碼輸入畫面都拒絕他,這個功能不是那個。
它是逐設定檔,不是逐公司。 指派一份給總部、另一份給經常外出的同事,只有前者會被位址綁住。這正是它的用意 — 但也表示一份忘了設定的設定檔就是一條進來的路。
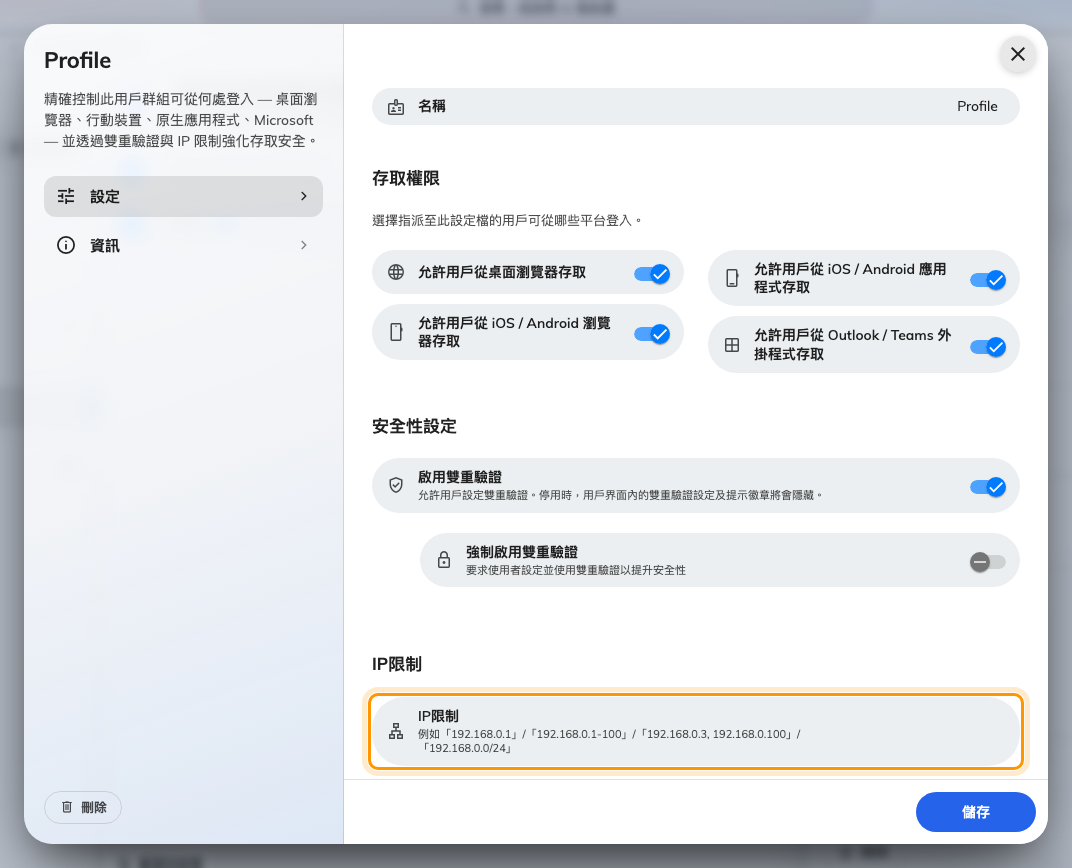
用戶安全性設定檔最下面的 IP限制。上面那些開關是另一項控制,由應用程式而不是伺服器檢查。
這個畫面的其餘部分,以及它和密碼政策之間的關係,在登入安全性的運作方式。
貴公司自己的軟體
API 憑證 帶有自己的 IP限制,當你的腳本或系統從固定位址呼叫 Offision 時,要用的是這一個。從其他地方送來的呼叫,還沒碰到任何東西就會被拒絕。同一份憑證上還有一份可以從瀏覽器呼叫它的網站清單,那是針對另一個問題的另一道防線。兩者都在同一張表單上,說明在接上貴公司自己的系統。
兩個容易被當成它的設定
這兩個都不決定誰可以登入。把它們列出來,是為了避免有人設了其中一個,卻期待另一個的效果。
- 預約政策上的 用戶界面簽到 IP 限制 決定一個人可以從哪裡 簽到 到一筆預約 — 這就是貼在門上的貼紙沒辦法在家裡掃的原因。決定一項資源可以從哪裡預約。
- 工作排程上的 IP 限制 決定一個人可以從哪裡 上下班打卡。用 GPS、IP 與自拍驗證打卡。
它不負責的事
哪些網站可以嵌入 Offision,是一份網路上的位址清單,不是網段清單。 它指定哪些網站可以把用戶應用程式或訪客應用程式放進框架裡,而且完全不適用於管理頁面 — 請看管理頁面無法在我們自己的網站裡開啟與決定哪些網站可以嵌入 Offision。
往外連出去的那一側是另一份清單。 面板、播放器與行動應用程式都是以 443 對外連到 Offision,封閉的網路必須放行它們用到的網域名稱:網路允許清單。
在一份用不到的設定檔上加限制,不會關掉已經開著的工作階段。 結束工作階段是登入裝置 的事。